公安机关深入开展“护网—2026”专项工作
全力强化网络空间安全保护和综合治理
公安部公布网络安全行政执法10起典型案例
2026年,公安机关深入开展“护网—2026”专项工作,围绕网络安全、数据安全、信息安全重点任务,依托国家网络与信息安全信息通报机制,扎实推进网络空间安全保护和综合治理体系建设,集中整治一批突出风险问题,发现清理一批漏洞隐患,侦办一批不履行保护义务的行政案件,有力维护了关键信息基础设施、重要网络系统和数据安全。
——政策法规体系更加完善。在中央网信委统一领导下,公安部制定出台了《公安机关网络空间安全监督检查办法》,联合有关部门发布了《网络数据安全风险评估办法》《网络安全标识管理办法》等规章,进一步完善网络空间安全法律规范体系,为依法管网治网提供了坚实保障,着力推动构建打防结合、防范为先、源头治理、协同联动的网络犯罪防治格局。
——联防联控机制日益健全。公安部牵头建立国家网络与信息安全信息通报机制,着力打造通报预警工作体系,网络空间安全治理的联防联控格局初步形成,重要行业单位网络安全防护能力水平得到进一步提升。同时,通过国家网络与信息安全信息通报机制公众号面向公众发布预警,指导网络运营者开展针对性安全防护,促进提升全民网络安全防护意识和能力。
——“护网”专项工作成效突出。公安机关联合有关行业部门针对APP违法违规收集使用个人信息问题、重点领域数据防护措施落实不到位等突出问题开展集中整治,累计开展网络和数据安全隐患排查7900余次,发现整改各类安全隐患和漏洞3.8万个,公开曝光违规收集个人信息的移动应用652款,侦办不履行网络安全、数据安全、个人信息保护义务类行政案件3.8万起。
典型案例
案例一
江苏某公司不履行数据安全保护义务案
2025年11月,江苏宿迁公安机关接有关部门线索通报,辖区某服务平台数据接口存在访问漏洞。经查,平台建设运维方江苏某公司在开发运维过程中,未采取数据传输及存储保护措施,对发现的安全漏洞未彻底整改,员工擅自访问并下载测评数据用于分析。目前,属地公安机关已依法对该公司予以行政处罚,并监督其销毁擅自留存的个人信息。
案例二
安徽芜湖某单位不履行网络安全保护义务案
2026年4月,安徽芜湖公安机关接有关部门线索通报,辖区某IP地址存在异常和安全隐患。经查,该IP地址系当地某单位独立使用的通信组网IP。因该IP地址使用的路由器存在漏洞且设备同时开放管理端口等功能,导致被恶意软件控制。由于处置及时,未造成严重后果。目前,属地公安机关已依法责令该单位改正。
案例三
江西南昌某信用中心不履行网络安全保护义务案
2026年1月,江西南昌公安机关工作发现,辖区某中心的短信平台对外发送大量违法短信。经查,该中心运营的某小程序短信接口被不法分子利用,共向7万余个手机号码发送14万余条涉赌违法短信。但该中心未启动应急预案,也未按规定向有关主管部门报告。目前,属地公安机关已依法对该中心和主管人员予以行政处罚。
案例四
山东济南某科技公司不履行数据安全保护义务案
2026年6月,山东济南公安机关接有关部门线索通报,辖区某科技公司运营的一款微信小程序后台存储数据被泄露。经查,该公司作为建设、运营单位,依托该小程序开展数据处理活动,但未建立相关安全管理制度,未组织开展数据安全教育培训,未采取相应的技术措施和其他必要措施保障数据安全。目前,属地公安机关已依法对该公司予以行政处罚。
案例五
山东青岛某科技公司不履行网络安全保护义务案
2026年4月,山东青岛公安机关工作发现,辖区某科技公司的某平台被不法分子非法控制,通过该平台向外拨打诈骗电话。经查,该公司在运营平台期间存在多项违法行为:系统未部署防火墙、入侵检测等安全防护设备;未按规定留存网络日志;管理员账号存在漏洞等。上述问题被不法分子利用,造成平台被入侵控制并成为实施电信诈骗的工具。目前,属地公安机关已依法对该公司予以行政处罚。
案例六
广西钦州某运输集团不履行个人信息保护义务案
2026年7月,广西钦州公安机关工作发现,钦州某运输集团运营的一款微信小程序存在不履行个人信息保护义务的行为。经查,该集团在处理个人信息过程中存在多项违法行为:未制定内部管理制度和操作规程;对存储的用户信息未采取安全技术措施;未定期对从业人员进行安全教育和培训。目前,属地公安机关已依法对该集团予以行政处罚。
案例七
四川宜宾某旅游开发公司不履行网络安全、数据安全、个人信息保护义务案
2026年7月,四川宜宾公安机关接线索通报,兴文县某旅游开发公司的票务系统异常传输数据。经查,该公司票务系统云服务器被植入后门管理账户,导致数据被批量导出,且长期未被发现。经进一步调查,该公司存在多项违法行为:网络安全管理制度不完善,关键共用终端管理不规范,保护措施不到位;未建立相关安全管理制度;采集、存储、处理个人信息未履行告知义务,且未采取个人信息保护措施。目前,属地公安机关已依法对该公司予以行政处罚。
案例八
云南昆明刘某非法获取计算机信息系统数据、控制计算机信息系统案
2026年4月,云南昆明西山公安机关接群众报警称,家中搭建的某品牌服务器出现严重网络堵塞,无法正常访问,疑遭网络攻击。经查,攻击该群众服务器的IP地址为刘某的个人家庭宽带。2026年2月初,刘某获悉该品牌服务器存在高危漏洞后,批量获取服务器IP地址,并编写自动化攻击脚本,非法获取他人设备中的信息。目前,属地公安机关已依法对刘某予以行政处罚。
案例九
甘肃某游乐园不履行个人信息保护义务案
2026年7月,甘肃公安机关在开展个人信息保护专项执法检查时发现,辖区某游乐园运维管理的智能储物柜、入园闸机仅支持人脸识别一种认证方式,未提供其他替代通行方案。经进一步核查,该游乐园作为个人信息处理者,存在多项违法行为:采集人脸信息时未向顾客履行告知义务;采集行为不具备特定目的和充分必要性;未落实安全技术措施。目前,属地公安机关已依法对该公司予以行政处罚,并监督其销毁擅自留存的人脸信息。
案例十
宁夏某科技公司不履行数据安全保护义务案
2026年7月,宁夏公安机关工作发现,某全球开源代码托管平台上存在用户以公开仓库形式,完整上传敏感数据的情况。经查,2025年4月,宁夏某科技公司员工张某在负责某系统运维期间,为方便项目组内部协作和工作对接,私自将该系统的敏感信息上传至该托管平台个人仓库,造成张某负责运维系统的网络架构、安全防护体系、单位内部人员信息暴露。目前,属地公安机关已依法对该公司和张某予以行政处罚。
编辑:但堂丹
上一篇:
“双节”出游预订火爆 旅游市场有望结构性改善
下一篇:
我国成功发射卫星互联网低轨25组卫星
咸宁网讯(通讯员邹丹)近日,咸安区检察院、中国银行咸安分行、市公安局咸安分局在湖北科技学院联合开展以“校园防诈、守护...

11月1日起,我国首部专门针对个人信息保护的系统性、综合性法律《中华人民共和国个人信息保护法》(以下简称《个人信息保护法...
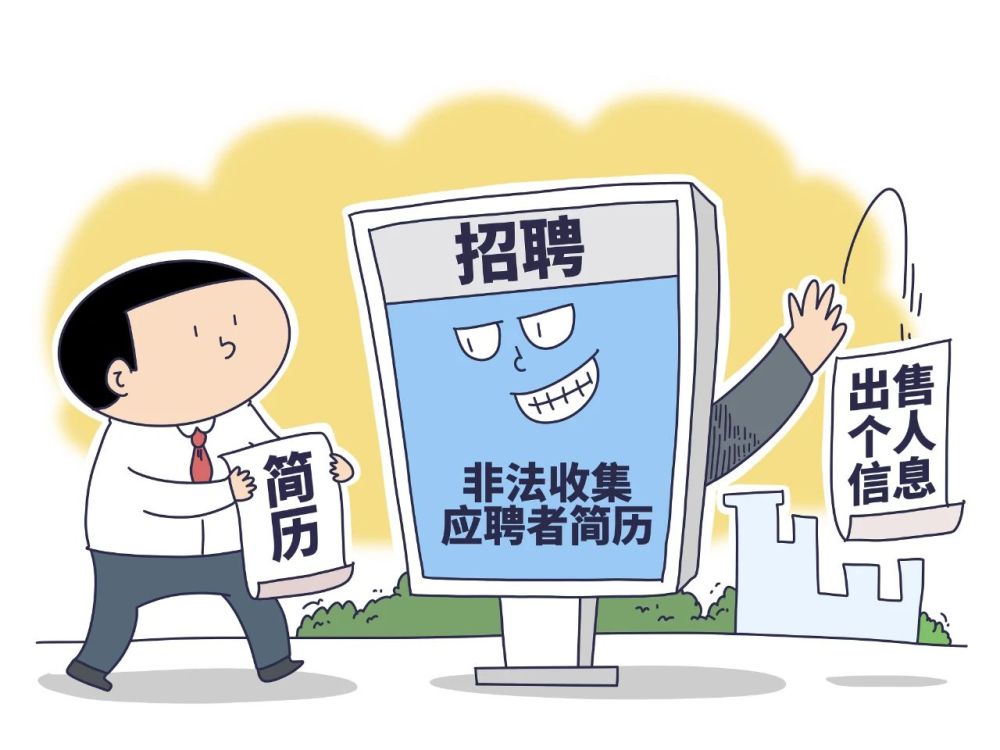
基层民警建议,普通人在点外卖、寄送快递、线上招聘等场景下,填写个人身份信息时,要学会隐去诸如居住地门牌号、身份证号等...
近日,国家网络与信息安全信息通报中心通报了65款存在违法违规收集使用个人信息情况的移动应用(APP),涉及未显著告知隐私政...
针对技术缺陷责令及时修在这次专项整治行动中,北京市网信办针对存在技术缺陷的应用程序立即督促整改,及时修复了技术漏洞,...
9月16日,中国网络空间安全协会2025年第4批关于发布完成个人信息收集使用优化改进App清单,内容如下:为规范App收集使用个人...
针对“黄牛”及旅行社滥用个人信息违规预约博物馆、热门景区并获利的行为,江西省景德镇市检察院通过制发检察建议督促行业主...
”英国信息监管局本月5日宣布,对图片分享和托管平台Imgur的所有者MediaLab.AI公司处以近25万英镑的罚款,理由是发现该公司...
在办理案件的同时,我们也下发提示,要求各地的检察机关都要注意,通过行政公益诉讼案件的办理,压实行政监管部门对于网络空...
2019年,中央网信办、工信部、公安部、市场监管总局四部门联合印发《App违法违规收集使用个人信息行为认定方法》,明确了6大...
 2026-01-09
 2026-01-09
《掌上咸宁》安卓版
《掌上咸宁》苹果版
咸宁新闻网微信公众号
咸宁新闻网新浪微博
咸宁发布微信公众号
咸宁发布新浪微博
咸宁日报微信公众号
香城都市报微信公众号
咸宁日报- 香城都市报- 咸宁网- 咸宁政府网- 联系我们- 广告服务- 法律顾问- 税务登记证- 授权声明- 银行账号- 湖北咸宁市情简介
主管: 中共咸宁市委宣传部 咸宁市人民政府新闻办公室 主办:咸宁日报社 承办:咸宁日报网络传媒中心
鄂ICP备06018974号 鄂公网安备 42120202000014号 互联网新闻信息服务许可证编号:42120180010号
信息网络传播视听节目许可证AVSP:117330005号 广播电视节目制作经营许可证编号:(鄂)字第 01478号
Copyright © 2005 - 2023 Xnnews.com.cn All Rights Reserved 版权所有 咸宁新闻网
未经咸宁新闻网书面特别授权,请勿转载或建立镜像,违者依法必究
邮箱:xnnews@163.com 编辑部QQ:21942119 网站技术服务QQ:67219397
Copyright © 2005 - 2023 xnnews.com.cn
版权所有 咸宁新闻网 鄂ICP备06018974号
互联网新闻信息服务许可证编号:42120180010号